Les élections modernes, y compris celles sur papier, partagent une faiblesse structurelle. Souvent, personne ne peut vérifier le résultat par lui-même. L’électeur ne peut pas contrôler que sa propre voix a été comptée, et les parties indépendantes ne peuvent pas contrôler le résultat de bout en bout. Vous remplissez un bulletin, vous le confiez à un processus, et vous faites confiance à ce processus. Les observateurs et les recomptages aident, mais ils ne couvrent que ce que ces personnes précises ont constaté, et ils ne disent rien de votre bulletin en particulier. Le résultat repose sur la confiance envers des responsables, des procédures et des chaînes de conservation que personne n’a vues dans leur intégralité.
Le vote en ligne a aggravé la situation plutôt que de l’améliorer. Lorsqu’une voix devient une entrée dans une base de données, il n’y a plus rien à observer. L’électeur voit un écran de confirmation, l’administrateur voit un résultat, et la réponse honnête à la question “comment savez-vous que le dépouillement est correct” est “parce que le fournisseur l’affirme”. Pour les élections de comités d’entreprise, les assemblées générales d’actionnaires et les votes municipaux, autrement dit des élections aux conséquences juridiques, c’est un grave problème de confiance.
Une élection vérifiable comble cette lacune. Elle publie des preuves mathématiques à chaque étape, contrôlables par l’électeur et par des parties indépendantes qui ne font pas confiance au système.
Nous avons écrit ce guide pour aider les praticiens électoraux à comprendre comment évaluer et mettre en place un système de vote vérifiable, étape par étape :
- Comprendre ce que signifie la vérifiabilité
- Donner aux électeurs un contrôle qu’ils peuvent effectuer eux-mêmes
- Publier des preuves que tout le monde peut contrôler
- Compter les bulletins sans jamais les lire
- Répartir la clé entre des parties indépendantes
- Publier une preuve pour chaque étape du dépouillement
- Prévoir ce qui se passe lorsqu’un contrôle échoue
- Décider s’il faut construire ou intégrer la cryptographie
1. Comprendre ce que signifie la vérifiabilité
La vérifiabilité comporte deux niveaux.
La vérifiabilité individuelle signifie que chaque électeur peut confirmer que son propre bulletin a été reçu et enregistré tel qu’il a été exprimé. La vérifiabilité universelle signifie que quiconque peut confirmer que le résultat publié est le dépouillement correct de tous les bulletins enregistrés, sans que rien n’ait été ajouté, omis ou modifié.
Un système a besoin des deux. Le premier niveau seul indique aux électeurs que leurs bulletins sont arrivés, mais pas qu’ils ont été comptés correctement. Le second seul prouve que le dépouillement était juste sur les bulletins que le système se trouve détenir. La Suisse a inscrit cette norme dans sa législation. Son ordonnance sur le vote électronique exige une vérifiabilité complète, individuelle et universelle, avant qu’un système puisse être utilisé lors de votations fédérales. C’est aujourd’hui l’exigence réglementaire la plus stricte d’Europe.
La vérifiabilité ne signifie pas que rien ne peut mal tourner. Elle signifie que les problèmes sont détectés avant qu’un résultat ne soit validé, au lieu de devenir silencieusement le résultat officiel. Manipuler une élection vérifiable n’est pas seulement difficile. Il est difficile de le faire sans être découvert.
2. Donner aux électeurs un contrôle qu’ils peuvent effectuer eux-mêmes
Deux questions comptent pour un électeur. Le bulletin qui a quitté mon appareil contenait-il mon choix ? Et le système l’a-t-il enregistré sans modification ?
Les systèmes y répondent différemment. La Suisse envoie aux électeurs une feuille de codes de vérification à comparer avec les codes affichés après le vote, et seul le choix correct peut produire le bon code. D’autres systèmes délivrent des codes de suivi que l’électeur peut consulter dans un registre public après l’élection. Dans chaque cas, l’électeur peut effectuer le contrôle lui-même sans faire confiance au logiciel, au serveur ni à l’autorité électorale.
C’est l’approche de Shutter Governance. Après avoir voté, vous recevez un pseudonyme, un code unique commençant par 0x. Ouvrez “Find my vote” sur le tableau de bord public de vote, collez-le, et votre bulletin chiffré apparaît dans le registre, confirmant que votre vote a été enregistré, sans révéler à personne ce qu’il contient.
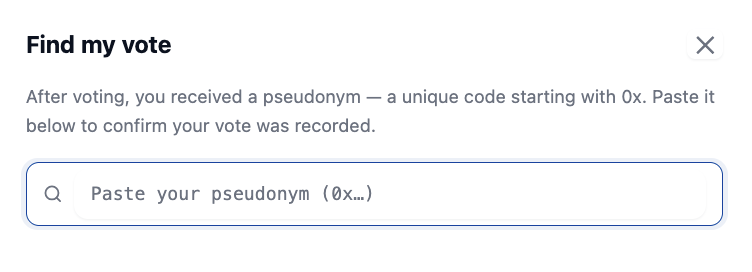
Les électeurs ne reçoivent délibérément aucun reçu indiquant comment ils ont voté. Un tel reçu serait un instrument de coercition, quelque chose qu’un électeur pourrait être contraint de montrer. L’électeur doit pouvoir se convaincre lui-même que son vote est enregistré sans pouvoir prouver à quiconque quel il était. Si la vérification du côté de l’électeur paraît indirecte, cette indirection protège l’électeur.
3. Publier des preuves que tout le monde peut contrôler
C’est la vérifiabilité universelle, le second niveau de la section un. Tout le monde peut contrôler le dépouillement, pas seulement les électeurs ou les responsables, parce que l’élection publie ses preuves dans un registre public.
Le registre public
Dans les élections prises en charge par Shutter Governance, ce registre est le tableau de bord public de vote, accessible en ligne à quiconque, où que ce soit dans le monde. Le tableau de bord montre chaque bulletin chiffré exactement tel que le système l’a reçu, accompagné de preuves pour chaque étape effectuée ensuite avec ces bulletins. Rien de tout cela ne montre comment quiconque a voté, car les bulletins restent chiffrés. Ce qu’il montre, c’est si l’élection a été menée correctement, de sorte que n’importe qui dans le monde peut contrôler le résultat sans voir un seul vote.
À partir de ce registre, chacun peut contrôler que chaque bulletin compté provenait d’un électeur habilité ayant voté au plus une fois, et que chaque bulletin contient un vote valide. Il peut aussi contrôler que l’ensemble compté correspond exactement à l’ensemble enregistré et que le résultat publié est le véritable dépouillement. Les contrôles de validité reposent sur des preuves à divulgation nulle de connaissance, qui prouvent qu’une chose est vraie sans révéler l’information sous-jacente.
Contrôler le résultat vous-même
Vous n’avez pas non plus à faire confiance au logiciel, car la vérification s’exécute sur votre propre machine. Lors d’une élection prise en charge par Shutter Governance, le tableau de bord public de vote comprend un bref guide de vérification. Chacun peut télécharger les données du résultat, exécuter un petit script et reproduire les décomptes de voix sur son propre ordinateur. Si les chiffres correspondent au dépouillement publié, le résultat est authentique, et aucune confiance envers le tableau de bord n’a été nécessaire.
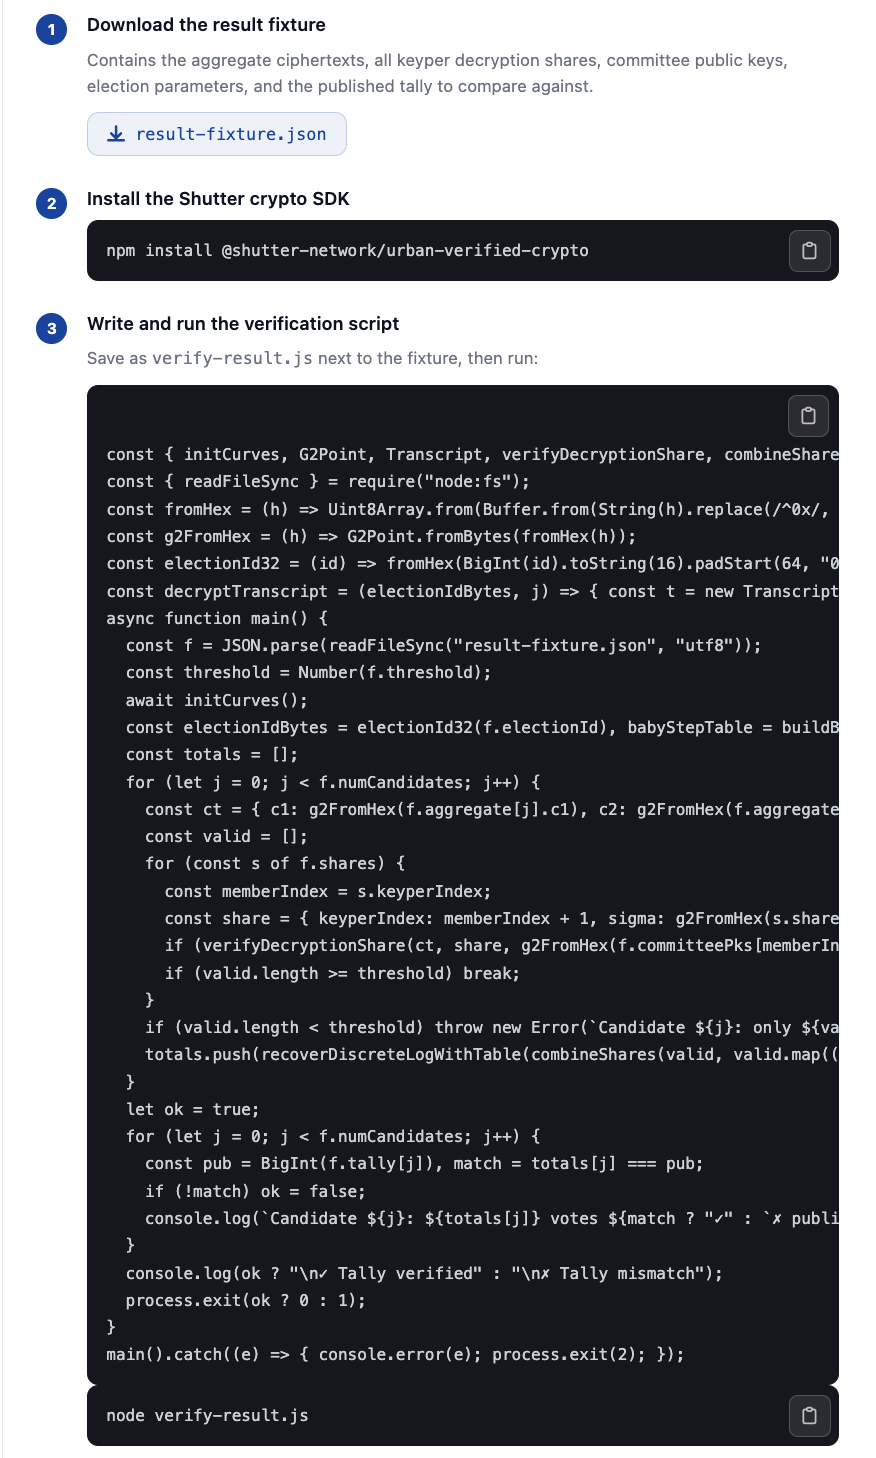
La Suisse s’en approche mais s’arrête avant. Son logiciel de vérification et ses preuves cryptographiques sont publiés, mais contrôler le résultat complet exige des logiciels spécialisés et des connaissances techniques, si bien qu’en pratique cela est effectué par les autorités électorales cantonales et par des experts, pas par les électeurs ordinaires. L’étape suivante consiste à rendre cette vérification accessible aux personnes sans connaissances techniques spécialisées, comme nous l’avons soutenu dans notre article sur l’exigence suisse en matière de vote électronique.
Plus qu’un certificat
La vérifiabilité n’est pas non plus la même chose que la certification. Un certificat dit qu’un expert a inspecté le système avant l’élection. La vérifiabilité dit que les preuves de cette élection sont concluantes et que vous étiez libre de les contrôler vous-même. La plupart des gens ne le feront jamais, et c’est très bien. Ce qui importe, c’est que quiconque puisse contrôler le résultat, y compris le camp perdant de l’élection ou toute autre partie ayant une raison de le contester.
4. Compter les bulletins sans jamais les lire
Le bulletin devrait être chiffré sur l’appareil de l’électeur, avant même d’être transmis. C’est ce que fait Shutter Governance. Le serveur ne reçoit jamais de vote lisible. Seul le bulletin chiffré apparaît dans le registre public. La plupart des plateformes chiffrent le vote pendant son envoi, mais l’opérateur peut encore le lire une fois qu’il est arrivé. Avec le chiffrement sur l’appareil, l’opérateur n’obtient jamais accès au bulletin lisible.
Mais si les bulletins ne sont jamais déchiffrés, comment les compter ? Il existe deux méthodes établies.
Les réseaux de mixage font passer les bulletins par des mélangeurs indépendants qui les brassent et les rechiffrent, chacun prouvant qu’il n’a modifié aucun vote. Après un nombre suffisant de mélanges, les bulletins sont déchiffrés et comptés individuellement, sans pouvoir être reliés aux électeurs, pourvu qu’au moins un mélangeur ait été honnête. Le système fédéral suisse fonctionne ainsi.
Le dépouillement homomorphe permet de compter les voix alors que les bulletins sont encore chiffrés. Les bulletins sont additionnés tout en restant chiffrés, et seul le total agrégé est déchiffré. Les bulletins individuels ne sont jamais déchiffrés, ni pendant le dépouillement ni après. Seul le résultat agrégé est révélé. C’est pourquoi Shutter Governance utilise le dépouillement homomorphe avec des preuves à divulgation nulle de connaissance.
Avec le chiffrement sur l’appareil et le déchiffrement à seuil, l’opérateur, l’autorité électorale, les personnes internes et quiconque vole la base de données ne peuvent pas lire les bulletins individuels. Les principales exceptions sont l’électeur et son propre appareil, qui voit le choix avant son chiffrement. C’est aussi pourquoi les électeurs ne devraient pas recevoir de preuve de leur vote, puisqu’elle pourrait servir à les contraindre.
Les ordinateurs quantiques pourraient-ils exposer des votes individuels ?
Un ordinateur quantique suffisamment puissant pourrait un jour casser une grande partie de la cryptographie à clé publique actuelle. Dans l’approche de Shutter Governance, cependant, les bulletins publiés ne sont liés qu’au pseudonyme de l’électeur, pas à son nom. Le lien entre le pseudonyme et l’électeur réel est conservé en dehors du registre public et n’est accessible qu’à la partie qui en a besoin pour vérifier qui a voté et, si nécessaire, pour combiner votes physiques et votes numériques.
Pour les praticiens électoraux, cela signifie examiner non seulement la robustesse du chiffrement aujourd’hui, mais ce qui serait réellement exposé s’il était cassé, et si le système offre une voie vers la sécurité post-quantique. Nous rassemblons actuellement des travaux de recherche sur la cryptographie à seuil résistante au quantique et documentons ce travail publiquement.
5. Répartir la clé entre des parties indépendantes
Les protections de la vie privée décrites à la section précédente supposent qu’aucune personne ni organisation ne puisse déchiffrer les bulletins seule, car une clé de déchiffrement unique crée deux risques : elle peut être compromise et elle peut être perdue. Si une seule partie détient la clé, quiconque compromet cette partie, par exemple un attaquant ou une personne interne malveillante, peut lire chaque vote de l’élection. Et la clé peut être perdue, rendant les bulletins exprimés définitivement incomptables.
Le déchiffrement a besoin de redondance opérationnelle. En mars 2026, un canton suisse n’a pas pu déchiffrer plus de deux mille votes exprimés après un problème de manipulation d’une clé USB utilisée dans le processus de déchiffrement.
La cryptographie à seuil évite de dépendre d’une clé de déchiffrement unique. Au lieu d’une seule clé, le système crée des fragments de clé détenus par plusieurs parties indépendantes. Shutter Governance appelle ces parties des keypers. Une règle du type “trois fragments sur cinq sont nécessaires pour déchiffrer” les encadre. Aucun keyper seul, et aucune paire, ne peut déchiffrer. Ce n’est que lorsque suffisamment de keypers coopèrent que les bulletins peuvent être déchiffrés. Si le matériel d’un keyper tombe en panne, les keypers restants peuvent tout de même atteindre le seuil requis et achever le dépouillement.
Deux détails importent lors de l’évaluation d’une configuration de cryptographie à seuil. La clé complète ne devrait jamais exister nulle part, ce que les schémas modernes obtiennent par la génération distribuée de clés, en créant les fragments conjointement afin qu’aucune machine ne détienne jamais l’ensemble, même brièvement. Et les keypers doivent être véritablement indépendants. Si un seul fournisseur contrôle les cinq fragments, il subsiste un point unique de compromission organisationnelle. Les fragments devraient au contraire être contrôlés par des parties véritablement indépendantes, comme l’autorité électorale, le fournisseur de la plateforme, un auditeur, une instance de représentation du personnel ou un tiers de confiance externe.
La cryptographie à seuil n’apporte de résilience que si les fragments de clé sont eux aussi stockés et gérés de manière indépendante. Conserver tous les fragments dans un même bâtiment crée un nouveau point unique de défaillance. Lors de l’évaluation d’un fournisseur, demandez comment les fragments de clé sont stockés, comment les keypers sont intégrés, et ce qui se passe si un fragment est perdu.
6. Publier une preuve pour chaque étape du dépouillement
À la clôture du vote, aucun bulletin ne peut plus être ajouté. L’ensemble des bulletins chiffrés sur le tableau de bord public de vote est figé, l’équivalent électronique du scellement de l’urne. Les électeurs peuvent encore confirmer que leur propre bulletin figure dans l’ensemble à l’aide de leur pseudonyme.
Le dépouillement se déroule ensuite en deux étapes, et chaque étape publie sa preuve.
D’abord, tous les bulletins chiffrés sont additionnés en un unique dépouillement chiffré. Aucun bulletin n’est déchiffré pour cela. Il s’agit d’arithmétique simple sur des données publiques, et chacun peut refaire le calcul depuis le tableau de bord et confirmer qu’il aboutit au même dépouillement chiffré.
Ensuite, les keypers déchiffrent ce dépouillement. Chaque keyper publie un fragment de déchiffrement, accompagné d’une preuve à divulgation nulle de connaissance attestant que le fragment est correct, de sorte qu’un keyper malveillant ne puisse pas fausser discrètement le résultat. Une fois réunis suffisamment de fragments valides, le déchiffrement à seuil révèle les décomptes finaux, et seulement les décomptes. Aucun bulletin individuel n’est jamais ouvert.
Le résultat publié est donc l’aboutissement d’une chaîne que chacun peut contrôler : les bulletins chiffrés valides, le dépouillement chiffré, et la preuve que le déchiffrement final a été effectué correctement. Si toutes les preuves sont concluantes, le résultat est correct sans que personne n’ait à faire confiance à la plateforme, à l’autorité, ni à un keyper en particulier. Si une preuve échoue, l’échec est visible, désigne une étape précise et constitue un motif pour suspendre la validation. Les systèmes fondés sur des réseaux de mixage prouvent leur dépouillement autrement, par des preuves de mélange et un déchiffrement final prouvé, mais satisfont à la même norme.
Pour quiconque évalue une plateforme, tout cela se ramène à une question. Lorsque le résultat est annoncé, quelles preuves sont publiées avec lui, et ces preuves peuvent-elles être contrôlées par un logiciel que le fournisseur n’a pas écrit ?
7. Prévoir ce qui se passe lorsqu’un contrôle échoue
Une élection vérifiable a également besoin d’une procédure claire pour le cas où un contrôle échoue.
Certaines défaillances sont détectées directement par le système. Un bulletin modifié ou omis fait échouer le contrôle de l’électeur, ce qui fonde une réclamation et, là où les règles le permettent, un nouveau vote. Une preuve cryptographique en échec montre qu’une étape précise n’a pas été effectuée comme annoncé. Le résultat ne devrait pas être validé avant que cette défaillance ne soit résolue. Et un keyper qui se comporte mal est démasqué par sa propre preuve invalide, tandis que le seuil permet de poursuivre le dépouillement sans lui.
La cryptographie ne peut ni empêcher ni détecter tous les types de défaillance électorale. Des serveurs peuvent tomber, du matériel de clés peut être perdu au-delà du seuil, un logiciel malveillant sur l’appareil d’un électeur peut modifier un vote avant le chiffrement, et une liste électorale erronée sera fidèlement confirmée comme correcte. Ces défaillances exigent des garanties opérationnelles.
La différence qu’apporte la vérifiabilité tient à ce qui se passe ensuite. Sans preuves, un litige devient un affrontement d’affirmations : la manipulation peut ne jamais être découverte, tandis que des accusations sans fondement peuvent être difficiles à réfuter. Avec des preuves vérifiables, les réclamations peuvent être contrôlées, les défaillances peuvent être rattachées à une étape précise, et une vérification concluante donne aux tribunaux, aux candidats et aux autres parties intéressées quelque chose qu’ils peuvent examiner eux-mêmes plutôt que simplement accepter.
8. Décider s’il faut construire ou intégrer la cryptographie
La plupart des organisations qui organisent des votes en ligne disposent déjà d’une plateforme, avec la gestion des électeurs, des flux de travail et des années d’expérience opérationnelle. Construire une cryptographie électorale en interne exige une expertise spécialisée et une maintenance continue que la plupart des plateformes de vote ne possèdent pas déjà. C’est un domaine spécialisé où des erreurs subtiles sapent précisément les garanties annoncées, et les organisations les meilleures en processus électoraux sont rarement les mieux placées pour maintenir une base de code cryptographique.
L’alternative est l’intégration. Le cœur cryptographique d’une élection est nettement séparable, il peut donc être ajouté comme un service, de la même manière que personne ne construit son propre traitement des paiements. La plateforme conserve la liste électorale, l’authentification, la présentation des bulletins et le support. La couche de chiffrement prend en charge le chiffrement du bulletin sur l’appareil de l’électeur, les keypers, le dépouillement et les preuves publiques. Pour l’équipe de développement, cela signifie intégrer via une API et des SDK plutôt que mettre en œuvre la cryptographie soi-même. C’est ce que fournit Shutter Governance.
Ce qu’il faut régler avant le premier bulletin
Que vous mettiez en place un système de vote vérifiable ou que vous en évaluiez un, quatre questions comptent :
- L’électeur reçoit-il un contrôle qu’il peut effectuer lui-même, sans pouvoir prouver son choix à quiconque ?
- Les preuves sont-elles publiques et contrôlables par un logiciel que le fournisseur n’a pas écrit ?
- Les bulletins individuels sont-ils jamais déchiffrés, ou seulement l’agrégat ?
- Qui détient les fragments de clé ?
La vérifiabilité doit être intégrée à l’élection dès le départ, afin que les bons contrôles, les bonnes preuves et les bons contrôles de clés soient en place avant le début du vote.
Ressources complémentaires
- Découvrez comment fonctionne Shutter Governance
- Lisez notre article sur les exigences suisses de vérifiabilité pour le vote électronique
Si vous mettez en place la vérifiabilité dans une plateforme de vote existante ou concevez un nouveau système électoral, contactez-nous.
Cet article a été traduit de l’anglais avec l’aide de l’IA.
About Shutter Governance
Shutter Governance is a new digital voting system for municipalities, universities, unions, cooperatives, political parties, NGOs, and other organizations, where votes stay hidden from everyone while the results remain publicly verifiable.
Learn how it works →