Moderne Wahlen, auch Papierwahlen, haben eine strukturelle Schwäche. Oft kann niemand das Ergebnis selbst überprüfen. Die einzelne Wählerin kann nicht prüfen, ob ihre Stimme gezählt wurde, und unabhängige Parteien können das Ergebnis nicht durchgängig prüfen. Sie füllen einen Stimmzettel aus, geben ihn in einen Prozess und vertrauen diesem Prozess. Wahlbeobachtung und Nachzählungen helfen, aber sie erfassen nur, was diese bestimmten Personen gesehen haben, und sie sagen nichts über Ihren Stimmzettel im Besonderen. Das Ergebnis beruht auf Vertrauen in Amtspersonen, Verfahren und Verwahrketten, die niemand vollständig gesehen hat.
Online-Wahlen haben das nicht verbessert, sondern verschärft. Wenn eine Stimme zu einem Datenbankeintrag wird, gibt es überhaupt nichts mehr zu beobachten. Die Wählerin sieht einen Bestätigungsbildschirm, die Verwaltung sieht ein Ergebnis, und die ehrliche Antwort auf die Frage “woher wissen Sie, dass die Auszählung stimmt” lautet “weil der Anbieter es sagt”. Für Betriebsratswahlen, Hauptversammlungen und kommunale Abstimmungen, also Wahlen mit rechtlichen Folgen, ist das ein ernsthaftes Vertrauensproblem.
Eine verifizierbare Wahl schließt diese Lücke. Sie veröffentlicht in jeder Phase mathematische Belege, die von der einzelnen Wählerin und von unabhängigen Parteien geprüft werden können, die dem System nicht vertrauen.
Wir haben diesen Leitfaden geschrieben, um Wahlpraktikerinnen und Wahlpraktikern zu helfen, ein verifizierbares Wahlsystem Schritt für Schritt zu bewerten und einzuführen:
- Verstehen, was Verifizierbarkeit bedeutet
- Wählenden eine Prüfung geben, die sie selbst durchführen können
- Belege veröffentlichen, die jeder prüfen kann
- Die Stimmzettel auszählen, ohne sie jemals zu lesen
- Den Schlüssel auf unabhängige Parteien verteilen
- Für jeden Schritt der Auszählung einen Beweis veröffentlichen
- Planen, was passiert, wenn eine Prüfung fehlschlägt
- Entscheiden, ob die Kryptografie selbst gebaut oder integriert wird
1. Verstehen, was Verifizierbarkeit bedeutet
Verifizierbarkeit hat zwei Ebenen.
Individuelle Verifizierbarkeit bedeutet, dass jede Wählerin bestätigen kann, dass ihr eigener Stimmzettel empfangen und so registriert wurde, wie er abgegeben wurde. Universelle Verifizierbarkeit bedeutet, dass jeder bestätigen kann, dass das veröffentlichte Ergebnis die korrekte Auszählung aller registrierten Stimmzettel ist, ohne dass etwas hinzugefügt, weggelassen oder verändert wurde.
Ein System braucht beides. Das erste allein sagt den Wählenden, dass ihre Stimmzettel angekommen sind, aber nicht, dass sie korrekt gezählt wurden. Das zweite allein beweist, dass die Auszählung über jene Stimmzettel korrekt war, die das System zufällig enthält. Die Schweiz hat diesen Standard gesetzlich verankert. Ihre Verordnung über die elektronische Stimmabgabe verlangt vollständige Verifizierbarkeit, individuell plus universell, bevor ein System bei eidgenössischen Abstimmungen eingesetzt werden darf. Das ist derzeit die anspruchsvollste regulatorische Hürde in Europa.
Verifizierbarkeit bedeutet nicht, dass nichts schiefgehen kann. Sie bedeutet, dass Probleme erkannt werden, bevor ein Ergebnis beurkundet wird, anstatt stillschweigend zum amtlichen Ergebnis zu werden. Eine verifizierbare Wahl zu manipulieren ist nicht nur schwierig. Es ist schwierig, dabei nicht erwischt zu werden.
2. Wählenden eine Prüfung geben, die sie selbst durchführen können
Zwei Fragen sind für Wählende wichtig. Enthielt der Stimmzettel, der mein Gerät verlassen hat, meine Wahl? Und hat das System ihn unverändert registriert?
Systeme beantworten das unterschiedlich. Die Schweiz verschickt an Wählende einen Bogen mit Prüfcodes, die mit den nach der Stimmabgabe angezeigten Codes verglichen werden, und nur die richtige Auswahl kann den richtigen Code erzeugen. Andere Systeme geben Nachverfolgungscodes aus, die Wählende nach der Wahl in einem öffentlichen Verzeichnis nachschlagen können. In jedem Fall können Wählende die Prüfung selbst durchführen, ohne der Software, dem Server oder der Wahlbehörde zu vertrauen.
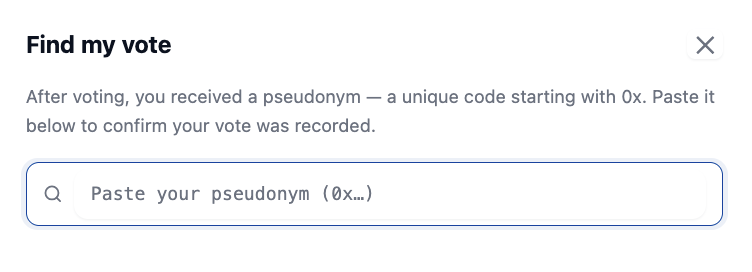
Das ist der Ansatz von Shutter Governance. Nach der Stimmabgabe erhalten Sie ein Pseudonym, einen eindeutigen Code, der mit 0x beginnt. Öffnen Sie “Find my vote” im öffentlichen Wahl-Dashboard, fügen Sie ihn ein, und Ihr verschlüsselter Stimmzettel erscheint im Verzeichnis. Damit ist bestätigt, dass Ihre Stimme erfasst wurde, ohne dass jemandem offengelegt wird, was sie enthält.
Wählende erhalten bewusst keinen Beleg darüber, wie sie gestimmt haben. Ein solcher Beleg wäre ein Nötigungsinstrument, etwas, dessen Vorlage von Wählenden erzwungen werden könnte. Wählende müssen sich selbst davon überzeugen können, dass ihre Stimme registriert ist, ohne gegenüber Dritten beweisen zu können, wie sie ausgefallen ist. Wenn die Überprüfung auf Seite der Wählenden indirekt wirkt, dann schützt diese Indirektheit die Wählenden.
3. Belege veröffentlichen, die jeder prüfen kann
Das ist universelle Verifizierbarkeit, die zweite Ebene aus Abschnitt eins. Jeder kann die Auszählung prüfen, nicht nur Wählende oder Amtspersonen, weil die Wahl ihre Belege in einem öffentlichen Verzeichnis veröffentlicht.
Das öffentliche Verzeichnis
Bei Wahlen, die von Shutter Governance unterstützt werden, ist dieses Verzeichnis das öffentliche Wahl-Dashboard, weltweit online für jeden zugänglich. Das Dashboard zeigt jeden verschlüsselten Stimmzettel genau so, wie das System ihn empfangen hat, zusammen mit Beweisen für jeden Schritt, der danach mit diesen Stimmzetteln unternommen wurde. Nichts davon zeigt, wie jemand gestimmt hat, denn die Stimmzettel bleiben verschlüsselt. Was es zeigt, ist, ob die Wahl korrekt durchgeführt wurde. So kann jeder auf der Welt das Ergebnis prüfen, ohne eine einzige Stimme zu sehen.
Aus diesem Verzeichnis kann jeder prüfen, dass jeder gezählte Stimmzettel von einer wahlberechtigten Person stammt, die höchstens einmal gewählt hat, und dass jeder Stimmzettel eine gültige Stimme enthält. Ebenso lässt sich prüfen, dass die gezählte Menge genau der erfassten Menge entspricht und dass das veröffentlichte Ergebnis die tatsächliche Auszählung ist. Die Gültigkeitsprüfungen beruhen auf Zero-Knowledge-Beweisen, die belegen, dass etwas wahr ist, ohne die zugrunde liegende Information offenzulegen.
Das Ergebnis selbst prüfen
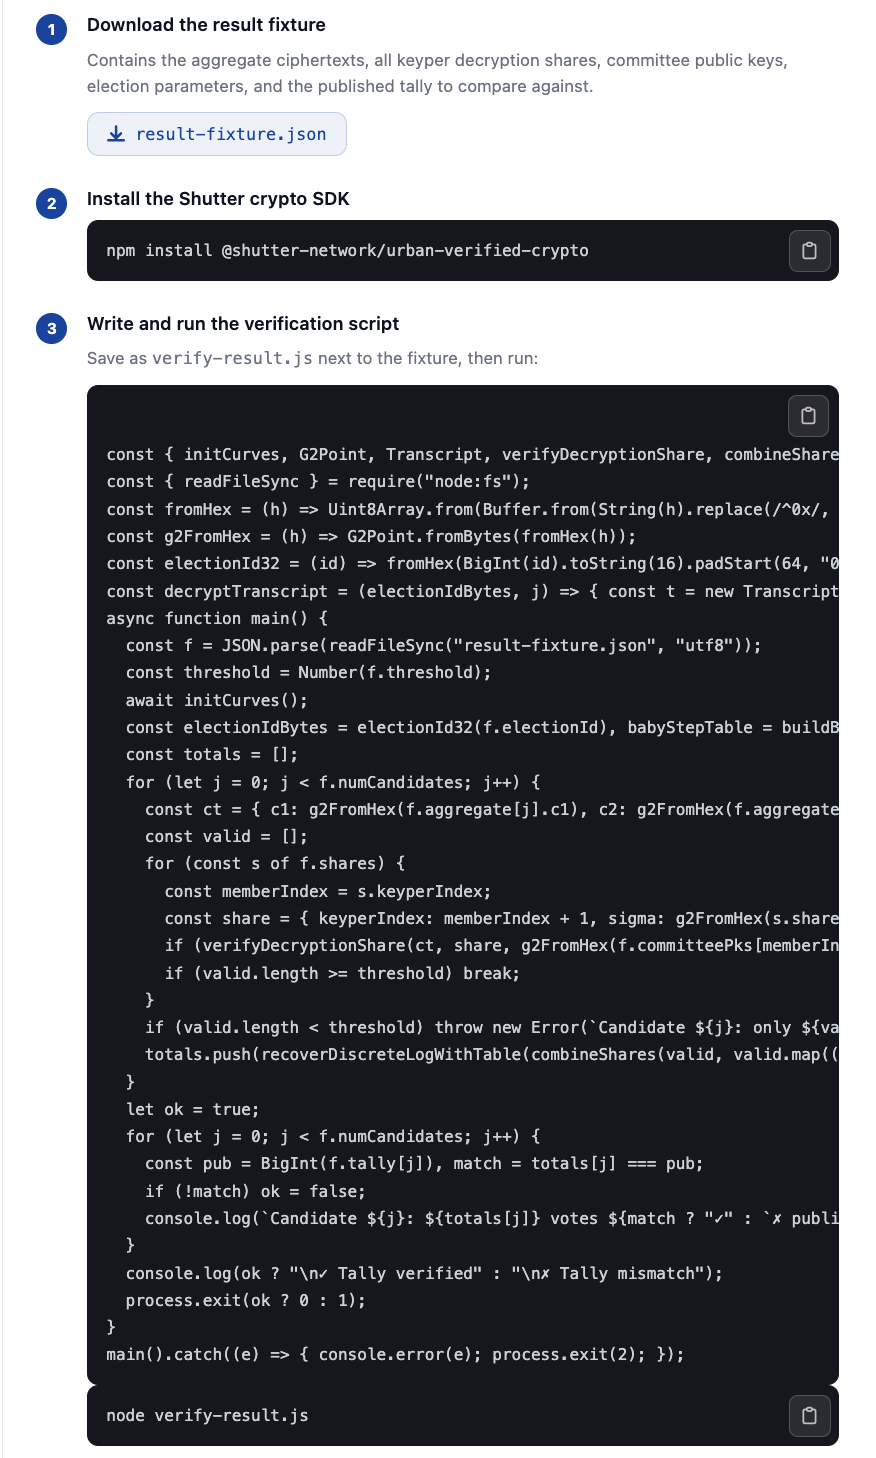
Sie müssen auch der Software nicht vertrauen, denn die Überprüfung läuft auf Ihrem eigenen Rechner. Bei einer von Shutter Governance unterstützten Wahl enthält das öffentliche Wahl-Dashboard eine kurze Anleitung zur Überprüfung. Jeder kann die Ergebnisdaten herunterladen, ein kleines Skript ausführen und die Stimmenzahlen auf dem eigenen Computer reproduzieren. Stimmen die Zahlen mit der veröffentlichten Auszählung überein, ist das Ergebnis echt, und es war kein Vertrauen in das Dashboard erforderlich.
Die Schweiz kommt dem nahe, bleibt aber davor stehen. Ihre Verifikationssoftware und die kryptografischen Belege sind veröffentlicht, doch die Prüfung des vollständigen Ergebnisses erfordert Spezialsoftware und technisches Wissen. In der Praxis wird sie deshalb von den kantonalen Wahlbehörden und von Fachleuten durchgeführt, nicht von gewöhnlichen Wählenden. Der nächste Schritt besteht darin, diese Überprüfung auch für Menschen ohne spezielles technisches Wissen zugänglich zu machen, wie wir in unserem Artikel über die Verifizierbarkeitspflicht der Schweiz dargelegt haben.
Mehr als ein Zertifikat
Verifizierbarkeit ist auch nicht dasselbe wie Zertifizierung. Ein Zertifikat sagt, dass eine Fachperson das System vor der Wahl geprüft hat. Verifizierbarkeit sagt, dass die Belege aus dieser Wahl stimmen und dass es Ihnen freistand, sie selbst zu prüfen. Die meisten Menschen werden das nie tun, und das ist in Ordnung. Wichtig ist, dass jeder das Ergebnis prüfen kann, auch die unterlegene Seite der Wahl oder jede andere Partei, die Anlass hat, es in Frage zu stellen.
4. Die Stimmzettel auszählen, ohne sie jemals zu lesen
Der Stimmzettel sollte auf dem Gerät der Wählenden verschlüsselt werden, bevor er überhaupt übermittelt wird. Genau das tut Shutter Governance. Der Server empfängt niemals eine lesbare Stimme. Stattdessen erscheint nur der verschlüsselte Stimmzettel im öffentlichen Verzeichnis. Die meisten Plattformen verschlüsseln die Stimme während der Übertragung, aber der Betreiber kann sie nach dem Eingang weiterhin lesen. Bei Verschlüsselung auf dem Gerät erhält der Betreiber nie Zugriff auf den lesbaren Stimmzettel.
Aber wenn Stimmzettel nie entschlüsselt werden, wie zählt man sie dann? Es gibt zwei etablierte Wege.
Mix-Netzwerke leiten die Stimmzettel durch unabhängige Mixer, die sie mischen und neu verschlüsseln und jeweils beweisen, dass sie keine Stimme verändert haben. Nach genügend Mischvorgängen werden die Stimmzettel entschlüsselt und einzeln gezählt, nicht mehr mit Wählenden verknüpfbar, sofern mindestens ein Mixer ehrlich war. Das eidgenössische System der Schweiz funktioniert so.
Homomorphe Auszählung erlaubt es, Stimmen zu zählen, während die Stimmzettel noch verschlüsselt sind. Stimmzettel werden im verschlüsselten Zustand addiert, und nur die Gesamtsumme wird jemals entschlüsselt. Einzelne Stimmzettel werden nie entschlüsselt, weder während der Auszählung noch danach. Offengelegt wird nur das aggregierte Ergebnis. Shutter Governance nutzt aus diesem Grund homomorphe Auszählung mit Zero-Knowledge-Beweisen.
Mit Verschlüsselung auf dem Gerät und Schwellenentschlüsselung können der Betreiber, die Wahlbehörde, Insider und jeder, der die Datenbank stiehlt, einzelne Stimmzettel nicht lesen. Die wesentlichen Ausnahmen sind die Wählenden selbst und ihr eigenes Gerät, das die Auswahl vor der Verschlüsselung sieht. Auch deshalb sollten Wählende keinen Beleg darüber erhalten, wie sie gestimmt haben, denn dieser könnte zur Nötigung verwendet werden.
Könnten Quantencomputer einzelne Stimmen offenlegen?
Ein ausreichend leistungsfähiger Quantencomputer könnte eines Tages einen großen Teil der heutigen Public-Key-Kryptografie brechen. Im Ansatz von Shutter Governance sind veröffentlichte Stimmzettel jedoch nur mit dem Pseudonym der Wählenden verknüpft, nicht mit deren Namen. Die Verbindung zwischen Pseudonym und realer Person wird außerhalb des öffentlichen Verzeichnisses gehalten und ist nur jener Partei zugänglich, die sie benötigt, um zu prüfen, wer gewählt hat, und um bei Bedarf physische und digitale Stimmen zusammenzuführen.
Für Wahlpraktikerinnen und Wahlpraktiker heißt das, nicht nur darauf zu schauen, wie stark die Verschlüsselung heute ist, sondern darauf, was tatsächlich offengelegt würde, wenn sie gebrochen wäre, und ob das System einen Weg zu Post-Quanten-Sicherheit hat. Wir führen derzeit Forschung zu quantensicherer Schwellenverschlüsselung zusammen und dokumentieren diese Arbeit öffentlich.
5. Den Schlüssel auf unabhängige Parteien verteilen
Der Schutz der Privatsphäre aus dem vorigen Abschnitt setzt voraus, dass keine einzelne Person und keine einzelne Organisation die Stimmzettel allein entschlüsseln kann, denn ein einziger Entschlüsselungsschlüssel schafft zwei Risiken: Er kann kompromittiert werden, und er kann verloren gehen. Hält eine Partei den Schlüssel, dann kann jeder, der diese Partei kompromittiert, etwa ein Angreifer oder ein unehrlicher Insider, jede Stimme der Wahl lesen. Und der Schlüssel kann verloren gehen, wodurch abgegebene Stimmzettel dauerhaft unzählbar werden.
Entschlüsselung braucht operative Redundanz. Im März 2026 konnte ein Schweizer Kanton über zweitausend abgegebene Stimmen nicht entschlüsseln, nachdem es ein Problem mit der Handhabung eines im Entschlüsselungsprozess verwendeten USB-Sticks gegeben hatte.
Schwellenkryptographie vermeidet die Abhängigkeit von einem einzigen Entschlüsselungsschlüssel. Anstelle eines Schlüssels erzeugt das System Schlüsselanteile, die von mehreren unabhängigen Parteien gehalten werden. Shutter Governance nennt diese Parteien Keypers. Für sie gilt eine Regel wie “drei von fünf Anteilen sind zur Entschlüsselung erforderlich”. Kein einzelner Keyper und kein Paar kann allein entschlüsseln. Erst wenn genügend Keypers zusammenwirken, können die Stimmzettel entschlüsselt werden. Fällt die Hardware eines Keypers aus, können die übrigen Keypers den erforderlichen Schwellenwert dennoch erreichen und die Auszählung abschließen.
Bei der Bewertung einer Schwellenkryptographie sind zwei Details wichtig. Der vollständige Schlüssel sollte nirgends existieren, was moderne Verfahren durch verteilte Schlüsselgenerierung erreichen: Die Anteile werden gemeinsam erzeugt, sodass keine Maschine jemals kurzzeitig alles hält. Und die Keypers müssen wirklich unabhängig sein. Kontrolliert ein Anbieter alle fünf Anteile, bleibt ein einziger organisatorischer Angriffspunkt. Die Anteile sollten stattdessen von wirklich unabhängigen Parteien kontrolliert werden, etwa der Wahlbehörde, dem Plattformanbieter, einer Prüfstelle, einem Arbeitnehmervertretungsgremium oder einer externen Treuhandstelle.
Schwellenkryptographie erhöht die Ausfallsicherheit nur dann, wenn die Schlüsselanteile auch unabhängig gespeichert und verwaltet werden. Alle Anteile in einem Gebäude zu lagern schafft einen neuen Single Point of Failure. Fragen Sie bei der Bewertung eines Anbieters, wie Schlüsselanteile gespeichert werden, wie Keypers eingebunden werden und was passiert, wenn ein Anteil verloren geht.
6. Für jeden Schritt der Auszählung einen Beweis veröffentlichen
Wenn die Wahl geschlossen ist, können keine Stimmzettel mehr hinzugefügt werden. Die Menge der verschlüsselten Stimmzettel im öffentlichen Wahl-Dashboard ist fixiert, das elektronische Äquivalent zum Versiegeln der Urne. Wählende können weiterhin mit ihrem Pseudonym bestätigen, dass ihr eigener Stimmzettel in der Menge enthalten ist.
Die Auszählung erfolgt dann in zwei Schritten, und jeder Schritt veröffentlicht seinen Beweis.
Zuerst werden alle verschlüsselten Stimmzettel zu einer einzigen verschlüsselten Auszählung addiert. Dafür wird kein Stimmzettel entschlüsselt. Es ist einfache Arithmetik über öffentliche Daten, und jeder kann die Rechnung anhand des Dashboards wiederholen und bestätigen, dass er zur gleichen verschlüsselten Auszählung kommt.
Zweitens entschlüsseln die Keypers diese Auszählung. Jeder Keyper veröffentlicht einen Entschlüsselungsanteil, zusammen mit einem Zero-Knowledge-Beweis, dass der Anteil korrekt ist, sodass ein unehrlicher Keyper das Ergebnis nicht unbemerkt verzerren kann. Sobald genügend gültige Anteile zusammenkommen, gibt die Schwellenentschlüsselung die endgültigen Stimmenzahlen frei, und nur die Zahlen. Kein einzelner Stimmzettel wird jemals geöffnet.
Das veröffentlichte Ergebnis ist damit das Ende einer Kette, die jeder prüfen kann: die gültigen verschlüsselten Stimmzettel, die verschlüsselte Auszählung und der Beweis, dass die abschließende Entschlüsselung korrekt durchgeführt wurde. Gehen alle Beweise auf, ist das Ergebnis korrekt, ohne dass jemand der Plattform, der Behörde oder einem einzelnen Keyper vertrauen muss. Schlägt ein Beweis fehl, ist das Scheitern sichtbar, weist auf einen bestimmten Schritt und ist ein Grund, die Beurkundung anzuhalten. Systeme auf Basis von Mix-Netzwerken belegen ihre Auszählung anders, über Mischbeweise und eine bewiesene abschließende Entschlüsselung, erfüllen aber denselben Standard.
Für alle, die eine Plattform bewerten, läuft das auf eine Frage hinaus. Wenn das Ergebnis verkündet wird, welche Belege werden damit veröffentlicht, und können diese Belege von Software geprüft werden, die der Anbieter nicht geschrieben hat?
7. Planen, was passiert, wenn eine Prüfung fehlschlägt
Eine verifizierbare Wahl braucht außerdem ein klares Verfahren für den Fall, dass eine Prüfung fehlschlägt.
Manche Fehler erkennt das System unmittelbar. Ein veränderter oder weggelassener Stimmzettel führt dazu, dass die Prüfung der Wählenden fehlschlägt, was Anlass für eine Beschwerde und, wo die Regeln es erlauben, für eine erneute Stimmabgabe gibt. Ein fehlgeschlagener kryptografischer Beweis zeigt, dass ein bestimmter Schritt nicht wie behauptet ausgeführt wurde. Das Ergebnis sollte nicht beurkundet werden, bevor dieser Fehler geklärt ist. Und ein Keyper, der sich fehlerhaft verhält, wird durch seinen eigenen ungültigen Beweis entlarvt, während der Schwellenwert es erlaubt, die Auszählung ohne ihn fortzusetzen.
Kryptografie kann nicht jede Art von Wahlfehler verhindern oder erkennen. Server können ausfallen, Schlüsselmaterial kann über den Schwellenwert hinaus verloren gehen, Schadsoftware auf dem Gerät der Wählenden kann eine Stimme vor der Verschlüsselung verändern, und ein fehlerhaftes Wählerverzeichnis wird getreu als korrekt bestätigt. Diese Fehler erfordern organisatorische Schutzmaßnahmen.
Den Unterschied macht Verifizierbarkeit bei dem, was danach passiert. Ohne Belege wird ein Streit zu einem Aufeinandertreffen von Behauptungen: Manipulation wird möglicherweise nie entdeckt, während unbegründete Vorwürfe schwer zu widerlegen sind. Mit verifizierbaren Belegen können Beschwerden geprüft werden, Fehler lassen sich einem bestimmten Schritt zuordnen, und eine saubere Überprüfung gibt Gerichten, Kandidierenden und anderen Beteiligten etwas, das sie selbst prüfen können, anstatt es einfach hinzunehmen.
8. Entscheiden, ob die Kryptografie selbst gebaut oder integriert wird
Die meisten Organisationen, die Online-Abstimmungen durchführen, haben bereits eine Plattform, mit Verwaltung der Wahlberechtigten, Abläufen und jahrelanger operativer Erfahrung. Wahlkryptografie selbst zu bauen erfordert Spezialwissen und laufende Pflege, die die meisten Wahlplattformen nicht bereits mitbringen. Es ist ein Spezialgebiet, in dem feine Fehler genau jene Garantien untergraben, die beworben werden, und die Organisationen, die Wahlabläufe am besten beherrschen, sind selten jene, die am besten aufgestellt sind, eine kryptografische Codebasis zu pflegen.
Die Alternative ist Integration. Der kryptografische Kern einer Wahl ist klar abgrenzbar und kann deshalb als Dienst hinzugefügt werden, so wie niemand seine eigene Zahlungsabwicklung baut. Die Plattform behält das Wählerverzeichnis, die Authentifizierung, die Darstellung der Stimmzettel und den Support. Die Verschlüsselungsschicht übernimmt die Verschlüsselung der Stimmzettel auf dem Gerät der Wählenden, die Keypers, die Auszählung und die öffentlichen Belege. Für das Entwicklungsteam bedeutet das, über eine API und SDKs zu integrieren, anstatt die Kryptografie selbst umzusetzen. Genau das bietet Shutter Governance.
Was vor dem ersten Stimmzettel stimmen muss
Ob Sie ein verifizierbares Wahlsystem einführen oder eines bewerten, vier Fragen sind entscheidend:
- Erhalten Wählende eine Prüfung, die sie selbst durchführen können, ohne ihre Auswahl gegenüber Dritten beweisen zu können?
- Sind die Belege öffentlich und mit Software prüfbar, die der Anbieter nicht geschrieben hat?
- Werden einzelne Stimmzettel jemals entschlüsselt, oder nur das Aggregat?
- Wer hält die Schlüsselanteile?
Verifizierbarkeit muss von Anfang an in die Wahl eingebaut sein, damit die richtigen Prüfungen, Belege und Schlüsselkontrollen vorhanden sind, bevor die Stimmabgabe beginnt.
Weiterführende Ressourcen
- So funktioniert Shutter Governance
- Lesen Sie unseren Artikel über die Verifizierbarkeitspflicht der Schweiz beim E-Voting
Wenn Sie Verifizierbarkeit in eine bestehende Wahlplattform einbauen oder ein neues Wahlsystem entwerfen, nehmen Sie Kontakt mit uns auf.
Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt.
About Shutter Governance
Shutter Governance is a new digital voting system for municipalities, universities, unions, cooperatives, political parties, NGOs, and other organizations, where votes stay hidden from everyone while the results remain publicly verifiable.
Learn how it works →