Las elecciones modernas, incluidas las de papel, comparten una debilidad estructural. A menudo nadie puede verificar el resultado por sí mismo. El votante individual no puede comprobar que su propio voto se contó, y las partes independientes no pueden comprobar el resultado de principio a fin. Marcas una papeleta, la entregas a un proceso y confías en ese proceso. Los observadores y los recuentos ayudan, pero solo cubren lo que esas personas concretas presenciaron, y no dicen nada sobre tu papeleta en particular. El resultado descansa en la confianza en funcionarios, procedimientos y cadenas de custodia que nadie vio por completo.
La votación en línea empeoró esto en lugar de mejorarlo. Cuando un voto se convierte en un registro de base de datos, no hay nada que observar. El votante ve una pantalla de confirmación, el administrador ve un resultado, y la respuesta honesta a “cómo sabes que el recuento es correcto” es “porque lo dice el proveedor”. Para elecciones de comités de empresa, juntas de accionistas y votaciones municipales, es decir, elecciones con consecuencias jurídicas, eso es un problema de confianza grave.
Una elección verificable cierra esta brecha. Publica pruebas matemáticas en cada etapa, comprobables por el votante individual y por partes independientes que no confían en el sistema.
Escribimos esta guía para ayudar a los profesionales electorales a entender cómo evaluar e implementar un sistema de votación verificable, paso a paso:
- Entender qué significa la verificabilidad
- Dar a los votantes una comprobación que puedan hacer ellos mismos
- Publicar pruebas que cualquiera pueda comprobar
- Contar las papeletas sin leerlas nunca
- Repartir la clave entre partes independientes
- Publicar una prueba para cada paso del recuento
- Planificar qué ocurre cuando una comprobación falla
- Decidir si construir o integrar la criptografía
1. Entender qué significa la verificabilidad
La verificabilidad tiene dos capas.
La verificabilidad individual significa que cada votante puede confirmar que su propia papeleta se recibió y se registró tal como fue emitida. La verificabilidad universal significa que cualquiera puede confirmar que el resultado publicado es el recuento correcto de todas las papeletas registradas, sin que se haya añadido, omitido ni alterado nada.
Un sistema necesita ambas. La primera por sí sola dice a los votantes que sus papeletas llegaron, pero no que se contaran correctamente. La segunda por sí sola demuestra que el recuento fue correcto sobre las papeletas que el sistema resulta tener. Suiza ha inscrito esta norma en su legislación. Su Ordenanza sobre el voto electrónico exige verificabilidad completa, individual más universal, antes de que un sistema pueda usarse en votaciones federales, actualmente el umbral regulatorio más exigente de Europa.
La verificabilidad no significa que nada pueda ir mal. Significa que los problemas se detectan antes de que se certifique un resultado, en lugar de convertirse silenciosamente en el resultado oficial. Manipular una elección verificable no solo es difícil. Es difícil hacerlo sin ser descubierto.
2. Dar a los votantes una comprobación que puedan hacer ellos mismos
Al votante le importan dos preguntas. ¿Contenía mi elección la papeleta que salió de mi dispositivo? ¿Y el sistema la registró sin cambios?
Los sistemas responden a esto de formas distintas. Suiza envía a los votantes una hoja con códigos de verificación para comparar con los códigos que se muestran después de votar, y solo la opción correcta puede producir el código correcto. Otros sistemas emiten códigos de seguimiento que el votante puede consultar en un registro público después de la elección. En cada caso, el votante puede hacer la comprobación por sí mismo sin confiar en el software, el servidor ni la autoridad electoral.
Este es el enfoque de Shutter Governance. Después de votar, recibes un pseudónimo, un código único que empieza por 0x. Abre “Find my vote” en el panel público de votación, pégalo y tu papeleta cifrada aparecerá en el registro, confirmando que tu voto quedó registrado, sin revelar a nadie lo que contiene.
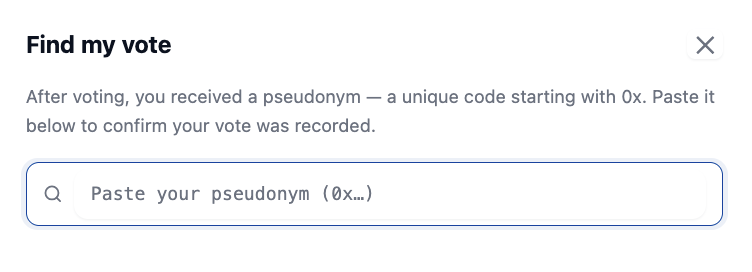
Los votantes deliberadamente no reciben un comprobante que muestre cómo votaron. Tal comprobante sería una herramienta de coacción, algo que se podría presionar a un votante para que mostrara. El votante debe poder convencerse a sí mismo de que su voto está registrado sin poder demostrar a nadie más cuál fue. Si la verificación del lado del votante resulta indirecta, esa indirección está protegiendo al votante.
3. Publicar pruebas que cualquiera pueda comprobar
Esta es la verificabilidad universal, la segunda capa de la sección uno. Cualquiera puede comprobar el recuento, no solo los votantes o los funcionarios, porque la elección publica sus pruebas en un registro público.
El registro público
En las elecciones respaldadas por Shutter Governance, ese registro es el panel público de votación, disponible en línea para cualquiera en cualquier parte del mundo. El panel muestra cada papeleta cifrada exactamente como la recibió el sistema, junto con pruebas de cada paso dado después con esas papeletas. Nada de esto muestra cómo votó nadie, porque las papeletas permanecen cifradas. Lo que muestra es si la elección se llevó a cabo correctamente, de modo que cualquiera en el mundo puede comprobar el resultado sin ver un solo voto.
A partir de ese registro, cualquiera puede comprobar que cada papeleta contada provino de un votante habilitado que votó como máximo una vez, y que cada papeleta contiene un voto válido. También puede comprobar que el conjunto contado coincide exactamente con el conjunto registrado y que el resultado publicado es el recuento verdadero. Las comprobaciones de validez se basan en pruebas de conocimiento cero, que demuestran que algo es cierto sin revelar la información subyacente.
Comprobar el resultado por ti mismo
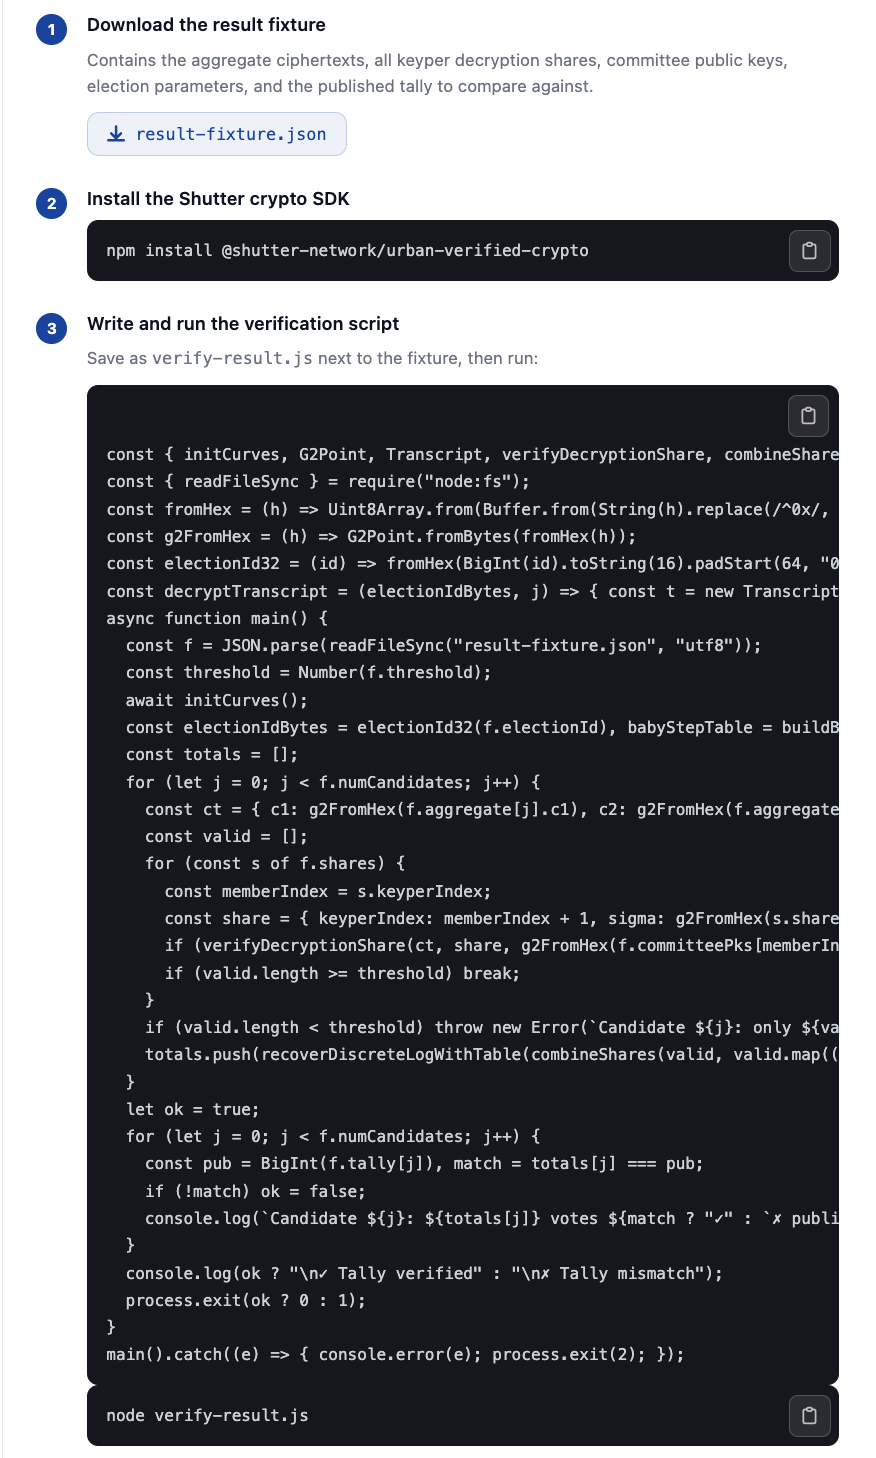
Tampoco tienes que confiar en el software, porque la verificación se ejecuta en tu propia máquina. En una elección respaldada por Shutter Governance, el panel público de votación incluye una breve guía de verificación. Cualquiera puede descargar los datos del resultado, ejecutar un pequeño script y reproducir los recuentos de votos en su propio ordenador. Si las cifras coinciden con el recuento publicado, el resultado es auténtico, y no fue necesaria ninguna confianza en el panel.
Suiza se acerca, pero se queda corta. Su software de verificación y sus pruebas criptográficas están publicados, pero comprobar el resultado completo requiere software especializado y conocimientos técnicos, así que en la práctica lo hacen las autoridades electorales cantonales y expertos, no los votantes corrientes. El siguiente paso es hacer que esta verificación sea accesible a personas sin conocimientos técnicos especializados, como argumentamos en nuestro artículo sobre el requisito suizo de voto electrónico.
Más que un certificado
La verificabilidad tampoco es lo mismo que la certificación. Un certificado dice que un experto inspeccionó el sistema antes de la elección. La verificabilidad dice que las pruebas de esta elección cuadran y que eras libre de comprobarlas tú mismo. La mayoría nunca lo hará, y está bien. Lo que importa es que cualquiera pueda comprobar el resultado, incluida la parte perdedora de la elección o cualquier otra con motivos para cuestionarlo.
4. Contar las papeletas sin leerlas nunca
La papeleta debe cifrarse en el dispositivo del votante, antes de ser enviada. Esto es lo que hace Shutter Governance. El servidor nunca recibe un voto legible. En su lugar, solo la papeleta cifrada aparece en el registro público. La mayoría de las plataformas cifran el voto mientras se envía, pero el operador todavía puede leerlo una vez llega. Con el cifrado en el dispositivo, el operador nunca obtiene acceso a la papeleta legible.
Pero si las papeletas nunca se descifran, ¿cómo se cuentan? Hay dos formas establecidas.
Las redes de mezcla pasan las papeletas por mezcladores independientes que las revuelven y las vuelven a cifrar, y cada uno demuestra que no cambió ningún voto. Tras suficientes mezclas, las papeletas se descifran y se cuentan individualmente, sin poder vincularse a los votantes, siempre que al menos un mezclador fuera honesto. El sistema federal suizo funciona así.
El recuento homomórfico permite contar votos mientras las papeletas siguen cifradas. Las papeletas se suman aún cifradas, y solo el total agregado se descifra alguna vez. Las papeletas individuales nunca se descifran, ni durante el recuento ni después. Solo se revela el resultado agregado. Shutter Governance usa recuento homomórfico con pruebas de conocimiento cero por esta razón.
Con cifrado en el dispositivo y descifrado por umbral, el operador, la autoridad electoral, los internos y cualquiera que robe la base de datos no pueden leer papeletas individuales. Las excepciones principales son el votante y su propio dispositivo, que ve la elección antes de cifrarla. También por eso los votantes no deberían recibir prueba de cómo votaron, ya que podría usarse para coaccionarlos.
¿Podrían los ordenadores cuánticos exponer votos individuales?
Un ordenador cuántico suficientemente potente podría algún día romper buena parte de la criptografía de clave pública actual. En el enfoque de Shutter Governance, sin embargo, las papeletas publicadas están vinculadas solo al pseudónimo del votante, no a su nombre. El vínculo entre el pseudónimo y el votante real se mantiene fuera del registro público y solo es accesible a la parte que lo necesita para verificar quién votó y, cuando sea necesario, combinar votos físicos y digitales.
Para los profesionales electorales, esto significa fijarse no solo en la fortaleza del cifrado hoy, sino en qué quedaría realmente expuesto si se rompiera y en si el sistema tiene una vía hacia la seguridad postcuántica. Actualmente estamos reuniendo investigación sobre criptografía de umbral resistente a lo cuántico y documentando ese trabajo públicamente.
5. Repartir la clave entre partes independientes
Las protecciones de privacidad de la sección anterior dependen de garantizar que ninguna persona u organización pueda descifrar las papeletas por sí sola, porque una única clave de descifrado crea dos riesgos: puede verse comprometida o puede perderse. Si una sola parte tiene la clave, cualquiera que comprometa a esa parte, como un atacante o un interno desleal, puede leer cada voto de la elección. Y la clave puede perderse, dejando las papeletas emitidas permanentemente incontables.
El descifrado necesita redundancia operativa. En marzo de 2026, un cantón suizo no pudo descifrar más de dos mil votos emitidos tras un problema con la manipulación de una memoria USB usada en el proceso de descifrado.
La criptografía de umbral evita depender de una única clave de descifrado. En lugar de una clave, el sistema crea fragmentos de clave en manos de varias partes independientes. Shutter Governance llama a estas partes keypers. Las rige una regla del tipo “se requieren tres de cinco fragmentos para descifrar”. Ningún keyper por separado, ni ninguna pareja, puede descifrar solo. Solo cuando cooperan suficientes keypers pueden descifrarse las papeletas. Si falla el hardware de un keyper, los keypers restantes aún pueden alcanzar el umbral requerido y completar el recuento.
Dos detalles importan al evaluar una configuración de criptografía de umbral. La clave completa no debería existir en ningún sitio, algo que los esquemas modernos logran mediante la generación distribuida de claves, creando los fragmentos conjuntamente para que ninguna máquina tenga nunca todo, ni brevemente. Y los keypers deben ser genuinamente independientes. Si un solo proveedor controla los cinco fragmentos, sigue existiendo un único punto organizativo de compromiso. Los fragmentos deberían estar controlados por partes genuinamente independientes, como la autoridad electoral, el proveedor de la plataforma, un auditor, un órgano de representación de los trabajadores o un fideicomisario externo.
La criptografía de umbral solo añade resiliencia si los fragmentos de clave también se almacenan y gestionan de forma independiente. Guardar todos los fragmentos en un mismo edificio crea otro punto único de fallo. Al evaluar un proveedor, pregunta cómo se almacenan los fragmentos de clave, cómo se incorporan los keypers y qué ocurre si se pierde un fragmento.
6. Publicar una prueba para cada paso del recuento
Cuando se cierra la votación, no pueden añadirse más papeletas. El conjunto de papeletas cifradas en el panel público de votación queda fijo, el equivalente electrónico de sellar la urna. Los votantes pueden seguir confirmando que su propia papeleta está en el conjunto usando su pseudónimo.
El recuento ocurre entonces en dos pasos, y cada paso publica su prueba.
Primero, todas las papeletas cifradas se suman en un único recuento cifrado. Ninguna papeleta se descifra para esto. Es aritmética simple sobre datos públicos, y cualquiera puede repetir el cálculo desde el panel y confirmar que llega al mismo recuento cifrado.
Segundo, los keypers descifran ese recuento. Cada keyper publica un fragmento de descifrado, junto con una prueba de conocimiento cero de que el fragmento es correcto, de modo que un keyper desleal no pueda sesgar el resultado en silencio. Una vez reunidos suficientes fragmentos válidos, el descifrado por umbral revela los recuentos finales de votos, y solo los recuentos. Ninguna papeleta individual se abre nunca.
El resultado publicado es, por tanto, el final de una cadena que cualquiera puede comprobar: las papeletas cifradas válidas, el recuento cifrado y la prueba de que el descifrado final se realizó correctamente. Si todas las pruebas cuadran, el resultado es correcto sin que nadie tenga que confiar en la plataforma, en la autoridad ni en ningún keyper concreto. Si alguna prueba falla, el fallo es visible, señala un paso concreto y es motivo para detener la certificación. Los sistemas basados en redes de mezcla demuestran su recuento de otra forma, mediante pruebas de mezcla y un descifrado final demostrado, pero cumplen la misma norma.
Para cualquiera que evalúe una plataforma, todo esto se reduce a una pregunta. Cuando se anuncia el resultado, ¿qué pruebas se publican con él, y pueden comprobarse esas pruebas con software que no escribió el proveedor?
7. Planificar qué ocurre cuando una comprobación falla
Una elección verificable también necesita un procedimiento claro para cuando una comprobación falla.
Algunos fallos los detecta el sistema directamente. Una papeleta alterada u omitida hace fallar la comprobación del votante, lo que da motivos para una reclamación y, donde las normas lo permitan, para volver a votar. Una prueba criptográfica fallida muestra que un paso concreto no se realizó como se afirmaba. El resultado no debería certificarse hasta que ese fallo se haya resuelto. Y un keyper que se comporte mal queda expuesto por su propia prueba inválida, mientras el umbral permite continuar el recuento sin él.
La criptografía no puede prevenir ni detectar todo tipo de fallo electoral. Los servidores pueden caerse, el material de claves puede perderse más allá del umbral, el malware en el dispositivo de un votante puede cambiar un voto antes del cifrado, y un censo electoral incorrecto será confirmado fielmente como correcto. Estos fallos requieren salvaguardas operativas.
La diferencia que aporta la verificabilidad está en lo que ocurre después. Sin pruebas, una disputa se convierte en un choque de afirmaciones: la manipulación puede no descubrirse nunca, mientras que las acusaciones infundadas pueden ser difíciles de refutar. Con pruebas verificables, las reclamaciones pueden comprobarse, los fallos pueden rastrearse hasta un paso concreto, y una verificación limpia da a los tribunales, a los candidatos y a otras partes interesadas algo que pueden examinar por sí mismos en lugar de simplemente aceptarlo.
8. Decidir si construir o integrar la criptografía
La mayoría de las organizaciones que celebran votaciones en línea ya tienen una plataforma, con gestión de votantes, flujos de trabajo y años de experiencia operativa. Construir criptografía electoral internamente requiere experiencia especializada y mantenimiento continuo que la mayoría de las plataformas de votación no tienen ya. Es un campo especializado donde los errores sutiles socavan precisamente las garantías que se anuncian, y las organizaciones mejores en flujos de trabajo electorales rara vez son las mejor situadas para mantener una base de código criptográfica.
La alternativa es la integración. El núcleo criptográfico de una elección es separable con limpieza, así que puede añadirse como servicio, del mismo modo que nadie construye su propio procesamiento de pagos. La plataforma conserva el censo, la autenticación, la presentación de papeletas y el soporte. La capa de cifrado se encarga del cifrado de la papeleta en el dispositivo del votante, de los keypers, del recuento y de las pruebas públicas. Para el equipo de desarrollo, esto significa integrar mediante una API y SDK en lugar de implementar la criptografía por su cuenta. Esto es lo que ofrece Shutter Governance.
Qué conviene resolver antes de la primera papeleta
Tanto si estás implementando un sistema de votación verificable como si estás evaluando uno, importan cuatro preguntas:
- ¿Recibe el votante una comprobación que pueda hacer por sí mismo, sin poder demostrar su elección a nadie más?
- ¿Son las pruebas públicas y comprobables con software que no escribió el proveedor?
- ¿Se descifran alguna vez las papeletas individuales, o solo el agregado?
- ¿Quién tiene los fragmentos de clave?
La verificabilidad debe estar incorporada en la elección desde el principio, para que las comprobaciones, las pruebas y los controles de claves adecuados estén en su sitio antes de que empiece la votación.
Más recursos
- Descubre cómo funciona Shutter Governance
- Lee nuestro artículo sobre los requisitos suizos de verificabilidad en el voto electrónico
Si estás implementando la verificabilidad en una plataforma de votación existente o diseñando un nuevo sistema electoral, ponte en contacto con nosotros.
Este artículo fue traducido del inglés con la ayuda de la IA.
About Shutter Governance
Shutter Governance is a new digital voting system for municipalities, universities, unions, cooperatives, political parties, NGOs, and other organizations, where votes stay hidden from everyone while the results remain publicly verifiable.
Learn how it works →