Moderne valg, også valg på papir, har en strukturel svaghed. Ofte kan ingen selv verificere resultatet. Den enkelte vælger kan ikke kontrollere, at hans egen stemme blev talt med, og uafhængige parter kan ikke kontrollere resultatet fra ende til anden. Du udfylder en stemmeseddel, afleverer den til en proces og stoler på den proces. Valgobservatører og omtællinger hjælper, men de dækker kun det, som netop disse personer var vidne til, og de siger intet om din stemmeseddel specifikt. Resultatet hviler på tillid til embedsfolk, procedurer og forvaringskæder, som ingen har set i deres helhed.
Onlineafstemning gjorde dette værre snarere end bedre. Når en stemme bliver en post i en database, er der overhovedet intet at observere. Vælgeren ser en bekræftelsesskærm, administratoren ser et resultat, og det ærlige svar på “hvordan ved du, at optællingen er korrekt” er “fordi leverandøren siger det”. For valg til samarbejdsudvalg, generalforsamlinger og kommunale afstemninger, altså valg med retlige konsekvenser, er det et alvorligt tillidsproblem.
Et verificerbart valg lukker dette hul. Det offentliggør matematisk dokumentation i hvert trin, som kan kontrolleres af den enkelte vælger og af uafhængige parter, der ikke stoler på systemet.
Vi har skrevet denne guide for at hjælpe valgpraktikere med at forstå, hvordan man vurderer og implementerer et verificerbart valgsystem, trin for trin:
- Forstå hvad verificerbarhed betyder
- Giv vælgerne en kontrol, de selv kan udføre
- Offentliggør dokumentation, som alle kan kontrollere
- Tæl stemmesedlerne uden nogensinde at læse dem
- Fordel nøglen mellem uafhængige parter
- Offentliggør et bevis for hvert trin i optællingen
- Planlæg hvad der sker, når en kontrol fejler
- Beslut om kryptografien skal bygges eller integreres
1. Forstå hvad verificerbarhed betyder
Verificerbarhed har to lag.
Individuel verificerbarhed betyder, at hver vælger kan bekræfte, at hans egen stemmeseddel blev modtaget og registreret som afgivet. Universel verificerbarhed betyder, at enhver kan bekræfte, at det offentliggjorte resultat er den korrekte optælling af alle registrerede stemmesedler, uden at noget er tilføjet, udeladt eller ændret.
Et system har brug for begge. Det første alene fortæller vælgerne, at deres stemmesedler ankom, men ikke at de blev talt korrekt. Det andet alene beviser, at optællingen var korrekt for de stemmesedler, systemet nu tilfældigvis har. Schweiz har skrevet denne standard ind i loven. Landets bekendtgørelse om elektronisk stemmeafgivning kræver fuldstændig verificerbarhed, individuel plus universel, før et system må bruges ved forbundsafstemninger. Det er i dag den mest krævende regulatoriske tærskel i Europa.
Verificerbarhed betyder ikke, at intet kan gå galt. Det betyder, at problemer opdages, før et resultat godkendes, i stedet for stiltiende at blive det officielle udfald. At manipulere et verificerbart valg er ikke blot vanskeligt. Det er vanskeligt at gøre uden at blive opdaget.
2. Giv vælgerne en kontrol, de selv kan udføre
To spørgsmål betyder noget for en vælger. Indeholdt den stemmeseddel, der forlod min enhed, mit valg? Og registrerede systemet den uændret?
Systemer besvarer dette forskelligt. Schweiz sender vælgerne et ark med kontrolkoder, der kan sammenlignes med de koder, som vises efter stemmeafgivningen, og kun det korrekte valg kan frembringe den korrekte kode. Andre systemer udsteder sporingskoder, som vælgeren kan slå op i et offentligt register efter valget. I hvert tilfælde kan vælgeren selv udføre kontrollen uden at stole på softwaren, serveren eller valgmyndigheden.
Det er Shutter Governances tilgang. Efter stemmeafgivningen modtager du et pseudonym, en unik kode, der begynder med 0x. Åbn “Find my vote” på det offentlige afstemningsdashboard, indsæt koden, og din krypterede stemmeseddel vises i registret. Det bekræfter, at din stemme blev registreret, uden at afsløre for nogen, hvad den indeholder.
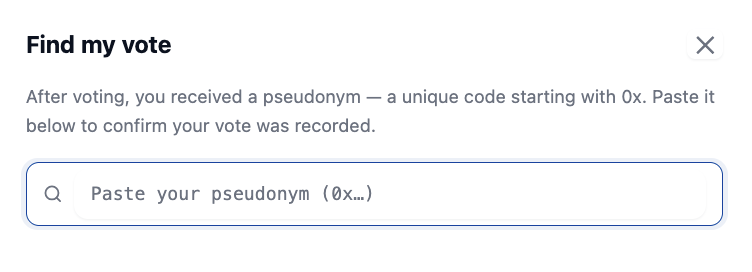
Vælgerne modtager bevidst ikke en kvittering, der viser, hvordan de stemte. En sådan kvittering ville være et pressionsmiddel, noget en vælger kunne blive presset til at fremvise. Vælgeren skal kunne overbevise sig selv om, at stemmen er registreret, uden at kunne bevise over for andre, hvad den var. Hvis kontrollen på vælgerens side føles indirekte, er det netop denne indirekthed, der beskytter vælgeren.
3. Offentliggør dokumentation, som alle kan kontrollere
Dette er universel verificerbarhed, det andet lag fra afsnit et. Alle kan kontrollere optællingen, ikke kun vælgere eller embedsfolk, fordi valget offentliggør sin dokumentation i et offentligt register.
Det offentlige register
Ved valg understøttet af Shutter Governance er dette register det offentlige afstemningsdashboard, tilgængeligt online for alle overalt i verden. Dashboardet viser hver krypteret stemmeseddel præcis, som systemet modtog den, sammen med beviser for hvert trin, der efterfølgende er foretaget med disse stemmesedler. Intet af dette viser, hvordan nogen stemte, fordi stemmesedlerne forbliver krypterede. Hvad det viser, er om valget blev gennemført korrekt, så alle i verden kan kontrollere resultatet uden at se en enkelt stemme.
Ud fra dette register kan enhver kontrollere, at hver optalt stemmeseddel kom fra en stemmeberettiget vælger, som stemte højst én gang, og at hver stemmeseddel indeholder en gyldig stemme. De kan også kontrollere, at den optalte mængde præcist svarer til den registrerede mængde, og at det offentliggjorte resultat er den sande optælling. Gyldighedskontrollerne bygger på zero-knowledge proofs, som beviser, at noget er sandt, uden at afsløre den underliggende information.
Kontrollér resultatet selv
Du behøver heller ikke at stole på softwaren, for verifikationen kører på din egen maskine. Ved et valg understøttet af Shutter Governance indeholder det offentlige afstemningsdashboard en kort verifikationsvejledning. Alle kan downloade resultatdataene, køre et lille script og gengive stemmetallene på deres egen computer. Hvis tallene stemmer med den offentliggjorte optælling, er resultatet ægte, og der var ikke behov for tillid til dashboardet.
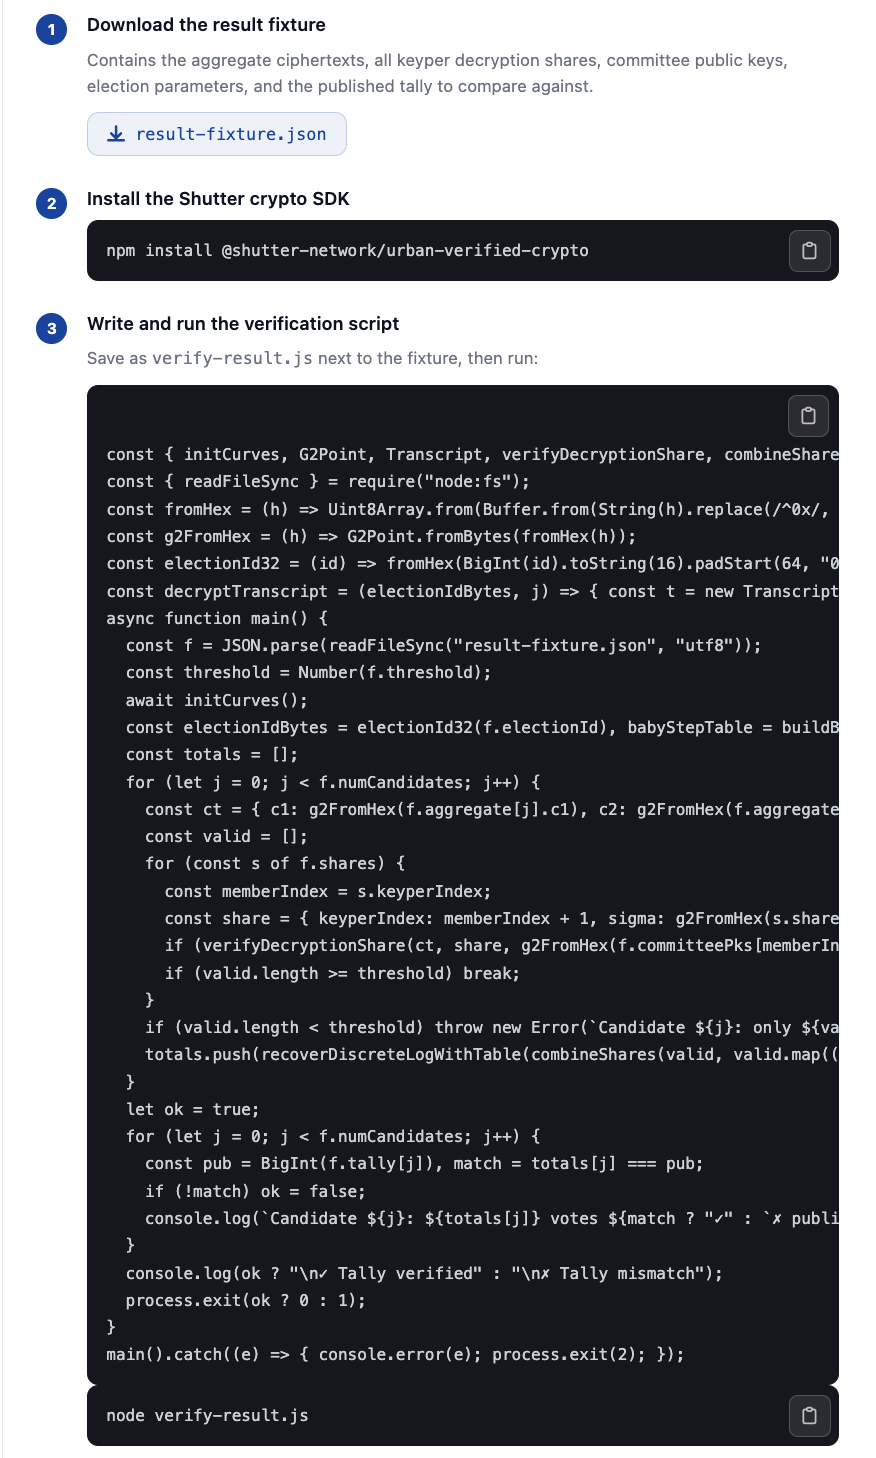
Schweiz kommer tæt på, men stopper før dette. Landets verifikationssoftware og kryptografiske dokumentation er offentliggjort, men kontrol af det fuldstændige resultat kræver specialiseret software og teknisk viden, så i praksis udføres den af de kantonale valgmyndigheder og af eksperter, ikke af almindelige vælgere. Det næste skridt er at gøre denne verifikation tilgængelig for mennesker uden specialiseret teknisk viden, som vi argumenterede i vores artikel om Schweiz’ krav til e-valg.
Mere end et certifikat
Verificerbarhed er heller ikke det samme som certificering. Et certifikat siger, at en ekspert inspicerede systemet før valget. Verificerbarhed siger, at dokumentationen fra dette valg holder, og at du var fri til selv at kontrollere den. De fleste vil aldrig gøre det, og det er fint. Det afgørende er, at enhver kan kontrollere resultatet, også den tabende side i valget eller enhver anden med grund til at betvivle det.
4. Tæl stemmesedlerne uden nogensinde at læse dem
Stemmesedlen bør krypteres på vælgerens enhed, før den overhovedet indsendes. Det er, hvad Shutter Governance gør. Serveren modtager aldrig en læsbar stemme. I stedet er det kun den krypterede stemmeseddel, der vises i det offentlige register. De fleste platforme krypterer stemmen, mens den sendes, men operatøren kan stadig læse den, når den er ankommet. Med kryptering på enheden får operatøren aldrig adgang til den læsbare stemmeseddel.
Men hvis stemmesedler aldrig dekrypteres, hvordan tæller man dem så? Der er to etablerede måder.
Mixnetværk sender stemmesedlerne gennem uafhængige mixere, som blander og genkrypterer dem, og hver mixer beviser, at den ikke ændrede nogen stemmer. Efter tilstrækkeligt mange blandinger dekrypteres stemmesedlerne og tælles enkeltvis, uden at kunne knyttes til vælgerne, forudsat at mindst én mixer var ærlig. Schweiz’ forbundssystem fungerer på denne måde.
Homomorf optælling gør det muligt at tælle stemmer, mens stemmesedlerne stadig er krypterede. Stemmesedler lægges sammen, mens de stadig er krypterede, og kun den samlede total dekrypteres nogensinde. Enkelte stemmesedler dekrypteres aldrig, hverken under optællingen eller bagefter. Kun det aggregerede resultat afsløres. Shutter Governance bruger derfor homomorf optælling med zero-knowledge proofs.
Med kryptering på enheden og threshold-dekryptering kan operatøren, valgmyndigheden, insidere og enhver, der stjæler databasen, ikke læse enkelte stemmesedler. De væsentlige undtagelser er vælgeren og vælgerens egen enhed, som ser valget, før det krypteres. Det er også derfor, vælgere ikke bør modtage bevis for, hvordan de stemte, da det kunne bruges til pression.
Kan kvantecomputere afsløre enkelte stemmer?
En tilstrækkelig kraftig kvantecomputer kunne en dag bryde store dele af dagens offentlige nøglekryptografi. I Shutter Governances tilgang er offentliggjorte stemmesedler dog kun knyttet til vælgerens pseudonym, ikke til vælgerens navn. Forbindelsen mellem pseudonymet og den virkelige vælger holdes uden for det offentlige register og er kun tilgængelig for den part, der har brug for den til at verificere, hvem der har stemt, og om nødvendigt til at sammenholde fysiske og digitale stemmer.
For valgpraktikere betyder det, at man ikke kun skal se på, hvor stærk krypteringen er i dag, men på hvad der faktisk ville blive afsløret, hvis den blev brudt, og om systemet har en vej til post-kvantesikkerhed. Vi samler i øjeblikket forskning om kvantesikker threshold encryption og dokumenterer dette arbejde offentligt.
5. Fordel nøglen mellem uafhængige parter
Beskyttelsen af privatlivet i det foregående afsnit afhænger af, at ingen enkeltperson eller organisation kan dekryptere stemmesedlerne alene, for en enkelt dekrypteringsnøgle skaber to risici: den kan kompromitteres, og den kan mistes. Hvis én part har nøglen, kan enhver, der kompromitterer den part, såsom en hacker eller en uærlig insider, læse hver stemme i valget. Og nøglen kan mistes, hvilket efterlader afgivne stemmesedler permanent utællelige.
Dekryptering har brug for driftsmæssig redundans. I marts 2026 kunne en schweizisk kanton ikke dekryptere over to tusinde afgivne stemmer efter et problem med håndteringen af en USB-nøgle, der blev brugt i dekrypteringsprocessen.
Threshold encryption undgår afhængighed af en enkelt dekrypteringsnøgle. I stedet for én nøgle opretter systemet nøgleandele, som holdes af flere uafhængige parter. Shutter Governance kalder disse parter keypers. En regel som “tre af fem andele kræves for at dekryptere” gælder for dem. Ingen enkelt keyper, og intet par, kan dekryptere alene. Først når tilstrækkeligt mange keypers samarbejder, kan stemmesedlerne dekrypteres. Hvis én keypers hardware svigter, kan de resterende keypers stadig nå den påkrævede tærskel og afslutte optællingen.
To detaljer er vigtige, når man vurderer en opsætning med threshold encryption. Den fulde nøgle bør aldrig eksistere nogen steder, hvilket moderne metoder opnår gennem distribueret nøglegenerering, hvor andelene oprettes i fællesskab, så ingen maskine på noget tidspunkt kortvarigt har det hele. Og keypers skal være reelt uafhængige. Hvis én leverandør kontrollerer alle fem andele, er der stadig et enkelt organisatorisk angrebspunkt. Andelene bør i stedet kontrolleres af reelt uafhængige parter, såsom valgmyndigheden, platformsudbyderen, en revisor, et medarbejderrepræsentationsorgan eller en ekstern forvalter.
Threshold encryption øger kun robustheden, hvis nøgleandelene også lagres og forvaltes uafhængigt. At lagre alle andele i én bygning skaber et nyt enkeltpunkt for svigt. Spørg ved vurderingen af en udbyder, hvordan nøgleandele lagres, hvordan keypers bliver tilknyttet, og hvad der sker, hvis en andel mistes.
6. Offentliggør et bevis for hvert trin i optællingen
Når afstemningen lukker, kan der ikke tilføjes flere stemmesedler. Mængden af krypterede stemmesedler på det offentlige afstemningsdashboard er fastlåst, det elektroniske svar på at plombere stemmeurnen. Vælgerne kan stadig bekræfte, at deres egen stemmeseddel er i mængden, ved hjælp af deres pseudonym.
Optællingen sker derefter i to trin, og hvert trin offentliggør sit bevis.
Først lægges alle de krypterede stemmesedler sammen til én krypteret optælling. Ingen stemmeseddel dekrypteres til dette. Det er almindelig aritmetik på offentlige data, og enhver kan gentage beregningen ud fra dashboardet og bekræfte, at de kommer frem til samme krypterede optælling.
Dernæst dekrypterer keypers denne optælling. Hver keyper offentliggør en dekrypteringsandel sammen med et zero-knowledge proof for, at andelen er korrekt, så en uærlig keyper ikke stille kan skævvride resultatet. Når tilstrækkeligt mange gyldige andele er samlet, afslører threshold-dekrypteringen de endelige stemmetal, og kun tallene. Ingen enkelt stemmeseddel åbnes nogensinde.
Det offentliggjorte resultat er dermed enden på en kæde, som enhver kan kontrollere: de gyldige krypterede stemmesedler, den krypterede optælling og beviset for, at den afsluttende dekryptering blev udført korrekt. Hvis hvert bevis holder, er resultatet korrekt, uden at nogen behøver at stole på platformen, myndigheden eller nogen enkelt keyper. Hvis et bevis fejler, er svigtet synligt, peger på et bestemt trin og er grund til at standse godkendelsen. Systemer bygget på mixnetværk beviser deres optælling anderledes, gennem blandingsbeviser og en bevist afsluttende dekryptering, men opfylder samme standard.
For alle, der vurderer en platform, koger dette ned til ét spørgsmål. Når resultatet offentliggøres, hvilken dokumentation offentliggøres sammen med det, og kan denne dokumentation kontrolleres af software, som udbyderen ikke har skrevet?
7. Planlæg hvad der sker, når en kontrol fejler
Et verificerbart valg har også brug for en klar procedure for, hvad der sker, når en kontrol fejler.
Nogle svigt opdager systemet direkte. En ændret eller udeladt stemmeseddel får vælgerens kontrol til at fejle, hvilket giver grundlag for en klage og, hvor reglerne tillader det, en ny stemmeafgivning. Et fejlet kryptografisk bevis viser, at et bestemt trin ikke blev udført som påstået. Resultatet bør ikke godkendes, før det svigt er afklaret. Og en keyper, der opfører sig forkert, afsløres af sit eget ugyldige bevis, mens tærsklen gør det muligt at fortsætte optællingen uden den.
Kryptografi kan ikke forhindre eller opdage enhver form for valgsvigt. Servere kan gå ned, nøglemateriale kan mistes ud over tærsklen, malware på en vælgers enhed kan ændre en stemme før kryptering, og en fejlagtig valgliste vil trofast blive bekræftet som korrekt. Disse svigt kræver driftsmæssige sikkerhedsforanstaltninger.
Forskellen, verificerbarhed gør, er hvad der sker derefter. Uden dokumentation bliver en strid et sammenstød af påstande: manipulation opdages måske aldrig, mens ubegrundede beskyldninger kan være svære at afvise. Med verificerbar dokumentation kan klager kontrolleres, svigt kan spores til et bestemt trin, og en ren verifikation giver domstole, kandidater og andre interesserede parter noget, de selv kan undersøge, frem for blot at acceptere.
8. Beslut om kryptografien skal bygges eller integreres
De fleste organisationer, der afholder onlineafstemninger, har allerede en platform med vælgeradministration, arbejdsgange og mange års driftserfaring. At bygge valgkryptografi internt kræver specialiseret ekspertise og løbende vedligeholdelse, som de fleste afstemningsplatforme ikke allerede har. Det er et specialiseret felt, hvor små fejl underminerer netop de garantier, der markedsføres, og de organisationer, der er bedst til valgarbejdsgange, er sjældent dem, der er bedst placeret til at vedligeholde en kryptografisk kodebase.
Alternativet er integration. Den kryptografiske kerne i et valg kan adskilles rent og kan derfor tilføjes som en tjeneste, på samme måde som ingen bygger sin egen betalingsbehandling. Platformen beholder valglisten, autentificeringen, præsentationen af stemmesedler og supporten. Krypteringslaget håndterer kryptering af stemmesedler på vælgerens enhed, keypers, optællingen og den offentlige dokumentation. For udviklingsteamet betyder det at integrere gennem et API og SDK’er frem for selv at implementere kryptografien. Det er, hvad Shutter Governance leverer.
Hvad der skal være på plads før den første stemmeseddel
Uanset om du implementerer et verificerbart afstemningssystem eller vurderer et, er fire spørgsmål afgørende:
- Får vælgeren en kontrol, som han selv kan udføre, uden at kunne bevise sit valg over for andre?
- Er dokumentationen offentlig og kontrollerbar med software, som leverandøren ikke har skrevet?
- Bliver enkelte stemmesedler nogensinde dekrypteret, eller kun aggregatet?
- Hvem har nøgleandelene?
Verificerbarhed skal være indbygget i valget fra starten, så de rette kontroller, den rette dokumentation og de rette nøglekontroller er på plads, før afstemningen begynder.
Flere ressourcer
- Se hvordan Shutter Governance fungerer
- Læs vores artikel om Schweiz’ krav til verificerbarhed ved e-valg
Hvis du implementerer verificerbarhed i en eksisterende afstemningsplatform eller designer et nyt valgsystem, kontakt os.
Denne artikel er oversat fra engelsk ved hjælp af AI.
About Shutter Governance
Shutter Governance is a new digital voting system for municipalities, universities, unions, cooperatives, political parties, NGOs, and other organizations, where votes stay hidden from everyone while the results remain publicly verifiable.
Learn how it works →